E-MAIL-SICHERHEIT · RATGEBER
Was sind SPF, DKIM und DMARC? (2026)
SPF, DKIM und DMARC sind drei DNS-Einträge, die gemeinsam verhindern, dass Kriminelle E-Mails im Namen Ihrer Domain versenden. Seit 2024 verlangen Google und Yahoo diese Authentifizierung von Massenversendern, Microsoft setzt sie seit Mai 2025 durch — wer darauf verzichtet, riskiert Phishing im eigenen Firmennamen und Mails, die im Spam-Ordner der Kunden landen. Dieser Ratgeber erklärt die drei Records, die Prüfkette und den Stufenplan für eine Einführung ohne Risiko für den eigenen Versand.
- Die drei Records in Kürze
- Die Prüfkette: So entscheidet der Empfangsserver
- Seit wann das faktisch Pflicht ist
- Was bringt DMARC-Durchsetzung messbar?
- Der Stufenplan: none → quarantine → reject
- Selbst einrichten oder begleiten lassen?
- Häufige Fragen
- Quellen
Was tun SPF, DKIM und DMARC?
SPF, DKIM und DMARC sind drei DNS-Einträge, die zusammen die Echtheit des Absenders einer E-Mail belegen — jede Ebene beantwortet eine andere Frage.
- SPF (Sender Policy Framework)
- Ein TXT-Record, der öffentlich auflistet, welche Mailserver im Namen der Domain senden dürfen. Der Empfangsserver prüft: Kommt diese Mail von einem erlaubten Server? Definiert in RFC 7208.
- DKIM (DomainKeys Identified Mail)
- Eine kryptografische Signatur, die jeder ausgehenden Mail angehängt wird. Der Empfangsserver prüft mit dem öffentlichen Schlüssel aus dem DNS: Ist die Signatur gültig und der Inhalt unterwegs unverändert geblieben? Definiert in RFC 6376; empfohlen sind Schlüssel mit 2048 Bit.
- DMARC (Domain-based Message Authentication, Reporting and Conformance)
- Die Richtlinie, die beides mit der sichtbaren Absender-Adresse verknüpft (Alignment) und festlegt, was mit Mails geschieht, die die Prüfung nicht bestehen: zustellen, in den Spam-Ordner verschieben oder abweisen. Zusätzlich liefert DMARC Reports an den Domain-Inhaber — auch über Fälschungsversuche. Definiert in RFC 7489.
Wichtig für die Einordnung: SPF und DKIM allein schützen die sichtbare Absender-Adresse nicht — erst DMARC stellt die Verbindung her. Deshalb gilt: Wirksamer Schutz vor Absender-Fälschung braucht alle drei Records zusammen.
Wie entscheidet der Empfangsserver über eine Mail?
Jede eingehende E-Mail durchläuft beim Empfangsserver dieselbe Kette: SPF-Prüfung und DKIM-Prüfung liefern die Fakten, der DMARC-Entscheid zieht die Konsequenz. Besteht die Mail mindestens eine der beiden Prüfungen mit passender Domain, gilt sie als authentifiziert — die DMARC-Richtlinie greift nicht, die normale Spam-Filterung des Empfängers bleibt unberührt. Besteht sie keine, greift die Richtlinie, die Ihre Domain publiziert hat.
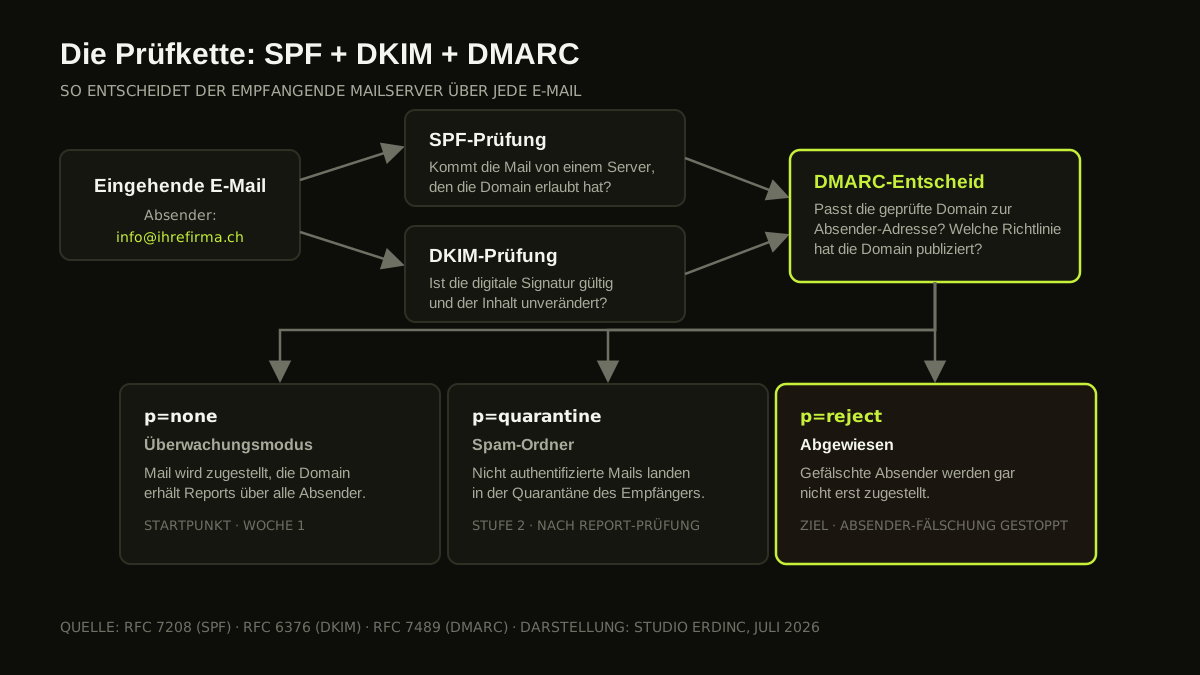
Das Entscheidende daran: Ohne DMARC-Eintrag gibt es keine Richtlinie — gefälschte Mails in Ihrem Namen werden dann je nach Empfangsserver trotzdem zugestellt. Mit p=reject werden sie gar nicht erst angenommen.
Seit wann ist E-Mail-Authentifizierung faktisch Pflicht?
Seit Februar 2024 verlangen Google und Yahoo von Absendern mit mehr als 5'000 E-Mails pro Tag an ihre Postfächer SPF, DKIM und mindestens DMARC im Überwachungsmodus — Microsoft zog im Mai 2025 nach und weist nicht authentifizierte Massen-Mails mit dem permanenten Fehlercode 550 5.7.15 ab. Quelle sind die publizierten Absender-Richtlinien von Google, Yahoo und Microsoft.
- Februar 2024 — Google und Yahoo führen die Bulk-Sender-Anforderungen ein: Authentifizierung, einfache Abmeldung, niedrige Spam-Raten.
- Mai 2025 — Microsoft (Outlook, Hotmail, Live) setzt vergleichbare Anforderungen durch; Ablehnungen erfolgen als permanenter Fehler.
- Ausblick — die Provider haben weitere Verschärfungen angekündigt. Unsere Einschätzung: Eine durchgesetzte Richtlinie (p=quarantine oder p=reject) ist das sinnvolle Ziel, p=none nur der Startpunkt.
Auch wer deutlich weniger als 5'000 Mails pro Tag versendet, profitiert direkt: Empfangsserver bevorzugen authentifizierte Absender, und die eigene Offerte landet seltener im Spam-Ordner des Kunden. Für Branchen mit Kartenzahlungen kommt hinzu, dass der Zahlungsstandard PCI DSS seit dem 31. März 2025 Anti-Phishing-Mechanismen verbindlich verlangt.
Was bringt DMARC-Durchsetzung messbar?
Der bekannteste Grossversuch ist das DMARC-Mandat für US-Bundesbehörden (Binding Operational Directive 18-01, ab 2017): Nach der verordneten Durchsetzung sank der Anteil erfolgreich zugestellter Phishing-Mails im Namen von Bundes-Domains laut Branchenauswertungen, unter anderem des E-Mail-Sicherheitsanbieters Valimail, von rund 69 auf rund 14 Prozent. Das ist der Kern des Arguments: DMARC mit durchgesetzter Richtlinie macht Absender-Fälschung nicht etwas schwieriger, sondern für die meisten Angreifer unbrauchbar.
Ehrlich bleibt die Grenze: DMARC schützt Ihre Domain davor, als Absender missbraucht zu werden — es verhindert nicht, dass Phishing-Mails von fremden, ähnlich klingenden Domains bei Ihnen eintreffen. Dagegen helfen aufmerksame Mitarbeitende und die Spam-Filter des eigenen Mail-Anbieters.
Wie läuft der Stufenplan none → quarantine → reject?
Die sichere Einführung folgt immer demselben Stufenplan: erst beobachten, dann verschärfen. Wer sofort auf p=reject stellt, ohne alle legitimen Absender zu kennen, sperrt schlimmstenfalls die eigene Buchhaltungs-Software oder das Newsletter-Tool aus.
- Wochen 1–4: p=none (Überwachungsmodus) — DMARC-Reports sammeln und auswerten: Welche Dienste senden im Namen der Domain? Newsletter-Tool, CRM, Buchhaltung, Ticketsystem — jedes Werkzeug braucht SPF- oder DKIM-Alignment.
- Wochen 5–8: Drittsender nachziehen — fehlende DKIM-Signaturen bei den Diensten aktivieren, SPF-Einträge konsolidieren (maximal 10 DNS-Abfragen), Alignment prüfen.
- Wochen 9–12: p=quarantine, dann p=reject — erst wenn die Reports über mehrere Wochen sauber sind, wird die Richtlinie verschärft. Ziel ist p=reject: Fälschungen werden abgewiesen, bevor sie ein Postfach erreichen.
Danach bleibt wenig Pflege: Die Reports gelegentlich prüfen — besonders, wenn ein neues Versand-Werkzeug dazukommt.
Selbst einrichten oder begleiten lassen?
Die Records selbst sind kostenlose DNS-Einträge — der Aufwand steckt im Drittsender-Inventar, im Alignment und in der Report-Auswertung über mehrere Wochen. Technisch versierte Inhaber können den Stufenplan selbst umsetzen; die Reports kommen als XML-Dateien und brauchen ein Auswertungs-Werkzeug.
Bei Studio Erdinc ist die Basis — SPF, DKIM und DMARC im Überwachungsmodus — in jeder Website-Einrichtung inklusive. Das Modul E-Mail-Schutz komplett für CHF 690 einmalig übernimmt den ganzen Stufenplan: Drittsender-Inventar, Alignment aller legitimen Absender, 90 Tage begleitete Report-Auswertung bis zur durchgesetzten Richtlinie, Abschluss-Report und eine 1-seitige Kunden-Doku. Wie das Modul in die gesamte Sicherheitsleistung eingebettet ist, zeigt die Seite Website-Sicherheit bei Studio Erdinc; die Übersicht aller Preise steht auf Preise & Pakete.
Häufige Fragen zu SPF, DKIM und DMARC
- Was ist DMARC?
- DMARC (Domain-based Message Authentication, Reporting and Conformance) ist ein DNS-Eintrag, mit dem eine Domain festlegt, was mit E-Mails geschehen soll, die die Echtheitsprüfungen SPF und DKIM nicht bestehen: zustellen (p=none), in den Spam-Ordner verschieben (p=quarantine) oder abweisen (p=reject). Zusätzlich erhält der Domain-Inhaber Reports darüber, wer in seinem Namen E-Mails versendet — auch über Fälschungsversuche.
- Ist DMARC Pflicht?
- Für Massenversender faktisch ja: Google und Yahoo verlangen seit Februar 2024 von Absendern mit über 5'000 E-Mails pro Tag SPF, DKIM und mindestens DMARC p=none; Microsoft setzt vergleichbare Anforderungen seit Mai 2025 durch und weist nicht authentifizierte Massen-Mails mit dem Fehlercode 550 5.7.15 ab. Auch unterhalb dieser Schwelle verbessern die drei Records die Zustellbarkeit spürbar, weil Empfangsserver authentifizierte Absender bevorzugen.
- Reicht SPF allein aus?
- Nein. SPF prüft nur, ob der einliefernde Server für die Domain erlaubt ist — es versagt aber bei Weiterleitungen und schützt die sichtbare Absender-Adresse nicht. Erst DMARC verbindet die SPF- und DKIM-Prüfung mit der Absender-Adresse, die der Empfänger tatsächlich sieht (Alignment), und legt fest, was mit Fälschungen passiert. Wirksamer Phishing-Schutz braucht alle drei Records zusammen.
- Schadet DMARC meinem Newsletter-Versand?
- Nicht, wenn die Einführung richtig geplant ist. Der sichere Weg führt über den Überwachungsmodus p=none: Einige Wochen lang zeigen die DMARC-Reports, welche Dienste in Ihrem Namen senden — Newsletter-Tool, Buchhaltung, CRM. Erst wenn alle legitimen Absender SPF- oder DKIM-konform eingerichtet sind, wird die Richtlinie auf p=quarantine und schliesslich p=reject verschärft. Wer diesen Stufenplan überspringt, riskiert, eigene Mails auszusperren.
- Was kostet die DMARC-Einrichtung?
- Die Records selbst sind kostenlose DNS-Einträge; der Aufwand steckt in der sauberen Einführung. Bei Studio Erdinc ist die Basis (SPF, DKIM und DMARC im Überwachungsmodus) in jeder Website-Einrichtung inklusive. Das Modul E-Mail-Schutz komplett für CHF 690 einmalig führt die Domain über 90 Tage begleitet bis zur durchgesetzten Richtlinie p=quarantine oder p=reject — inklusive Drittsender-Inventar, Report-Auswertung und Abschluss-Dokumentation.
Quellen
Belegstellen dieses Beitrags mit Organisation, Jahr und Link; eigene Erhebungen mit Methode und Datum. Geprüft am 6. September 2026.
- IETF: RFC 7208: Sender Policy Framework (SPF), 2014. rfc-editor.org
- IETF: RFC 6376: DomainKeys Identified Mail (DKIM), 2011. rfc-editor.org
- IETF: RFC 7489: DMARC, 2015. rfc-editor.org
- Google: Email sender guidelines, 2024. support.google.com
- Yahoo Sender Hub: Sender best practices (Bulk-Sender-Anforderungen ab Februar 2024), 2024.
- Microsoft Tech Community: Outlook's new requirements for high-volume senders, 2025. techcommunity.microsoft.com
- CISA: Binding Operational Directive 18-01: Enhance Email and Web Security, 2017. cisa.gov
Soll niemand in Ihrem Namen mailen können?
Im kostenlosen Erstgespräch klären wir, wo Ihre Domain heute steht — und ob der Stufenplan für Sie sinnvoll ist.
Kostenloses Erstgespräch